Nueva ola de ciberataques a las heladeras de supermercados: pegó en Suecia, Bélgica, Irlanda y otros tres países, y el Pentágono investiga fallas parecidas en bases de EE.UU.
Las temperaturas de freezers y heladeras subieron de madrugada y hubo mercadería descartada. Nadie se atribuyó el ataque. Bélgica abrió una investigación y un instalador dice que el mecanismo es el mismo que golpeó a Francia en octubre.
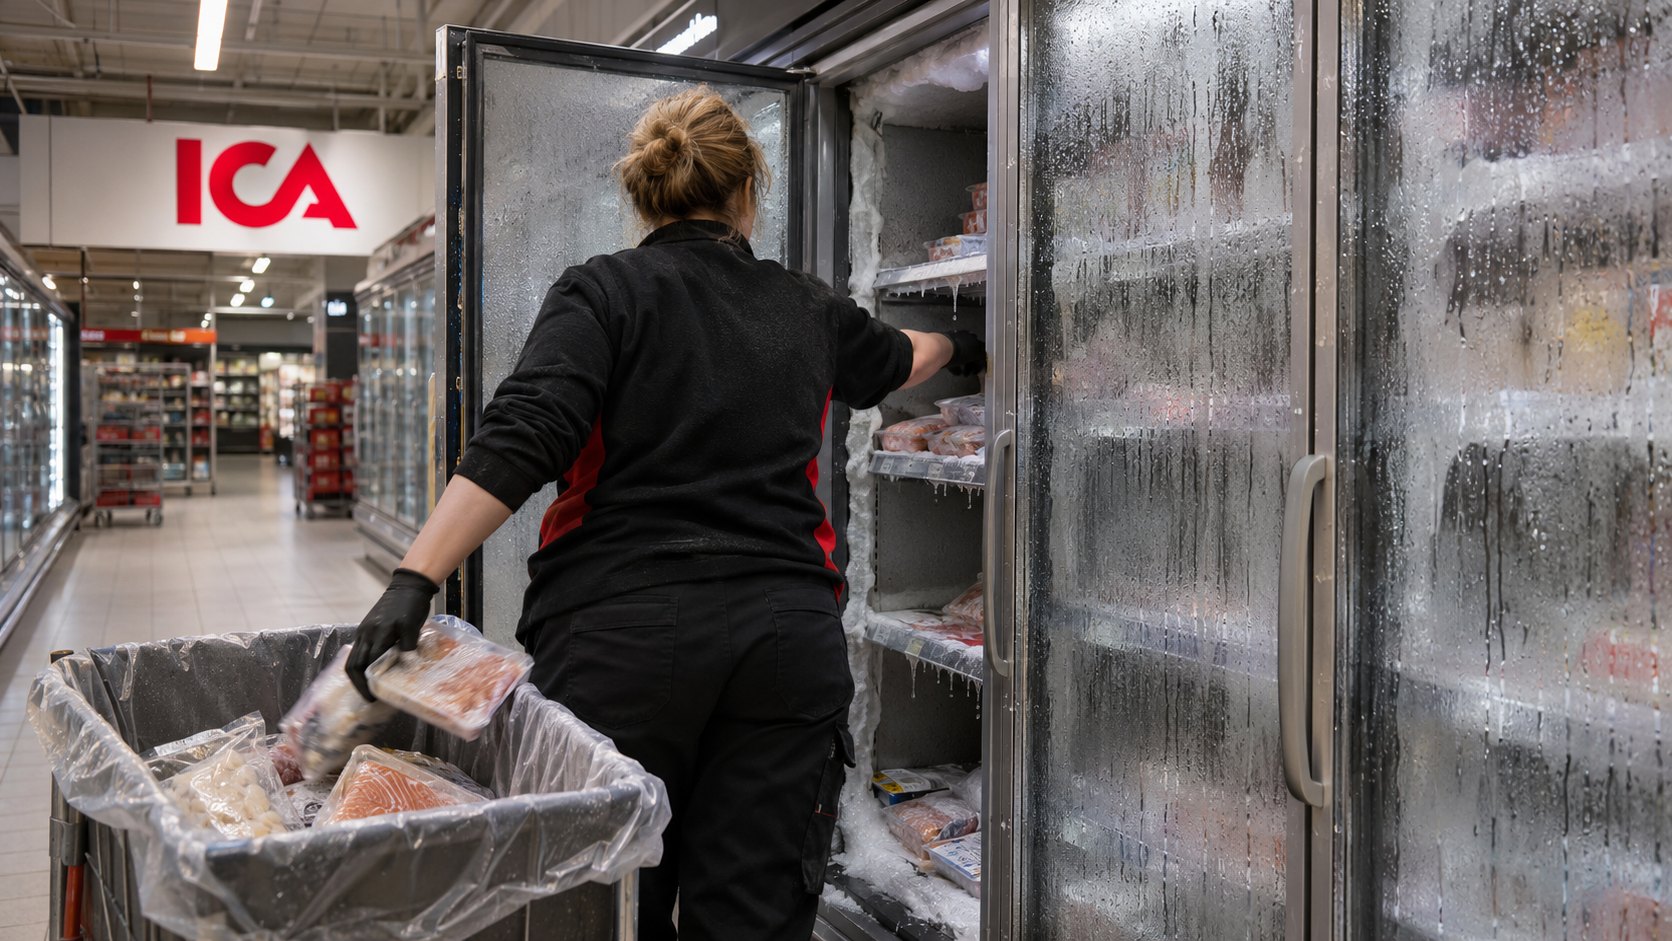
Supermercados de Suecia, Bélgica, Luxemburgo, Irlanda, Estonia y los Países Bajos amanecieron este lunes 2 de noviembre con heladeras y freezers fuera de temperatura y comida arruinada, en lo que comerciantes y autoridades atribuyen a una nueva ola de ciberataques, informaron Al Jazeera con datos de Reuters y NBC News. Nadie se atribuyó el hecho y ninguna autoridad identificó a los responsables.
Es la continuación de lo que ocurrió el mes pasado en cientos de supermercados de Francia, donde la temperatura de los equipos llegó hasta 50 °C y hubo pérdidas millonarias e incendios. Stephan Moelans, director de la instaladora belga Sabcobel, que gestiona los equipos de Delhaize, dijo a la agencia Belga que el mecanismo es exactamente el mismo: los evaporadores pasaron a modo de descongelamiento.
País por país
En Bélgica, el diario Le Soir contó unos 75 locales afectados, entre ellos unos 40 Delhaize Proxy, 15 Carrefour Shop & Go y 15 Intermarché, y la fiscalía federal abrió una investigación, según Euronews. «Es un ciberataque, no hay otra razón», dijo un vocero de Carrefour Bélgica, que habló de un impacto «muy limitado», con 15 de sus 700 tiendas alcanzadas. Ahold Delhaize confirmó un «incidente informático» en los sistemas de refrigeración de varias tiendas.
En Suecia, ICA y Coop informaron subas repentinas de temperatura durante la noche, y Axfood dijo que hackearon los freezers de un centro de distribución para entregas a domicilio en la zona de Gotemburgo. John Billow, jefe del centro nacional de ciberseguridad, confirmó a Reuters que responde a varios incidentes y advirtió que hay «bastantes» dispositivos operativos expuestos en el país, que se pidió actualizar. ICA aclaró a FoodNavigator que sus sistemas centrales no fueron afectados, sino unos pocos locales con un proveedor externo. En Irlanda, SuperValu reportó el incidente en 13 de sus 223 tiendas, y en Estonia el proveedor Kitman Coldtech dijo a la radiotelevisión pública ERR que al menos una cadena fue alcanzada.
Las temperaturas informadas no coinciden: los medios belgas hablaron de heladeras a 17 °C y FoodNavigator, de unos 55 °C. El Reino Unido no reportó casos, y su centro de ciberseguridad dijo que trabaja con socios internacionales para entender el incidente. La Comisión Europea señaló que el episodio muestra cómo las amenazas digitales pueden afectar la vida cotidiana, según NBC.
La pista militar en EE.UU.
La nueva ola se conoce días después de que Reuters revelara que el Pentágono investiga si fue un ciberataque la falla de refrigeración de al menos seis comisariatos, los almacenes dentro de las bases militares, ocurrida a fines de agosto. Según East Bay Times, que cita esa información, los casos incluyen Travis (California), Fort Huachuca (Arizona), F.E. Warren (Wyoming), Newport (Rhode Island), Columbus (Misisipi) y Fort Irwin (California). «Todos los freezers pasaron a modo de descongelamiento», avisó Fort Huachuca el 26 de agosto.
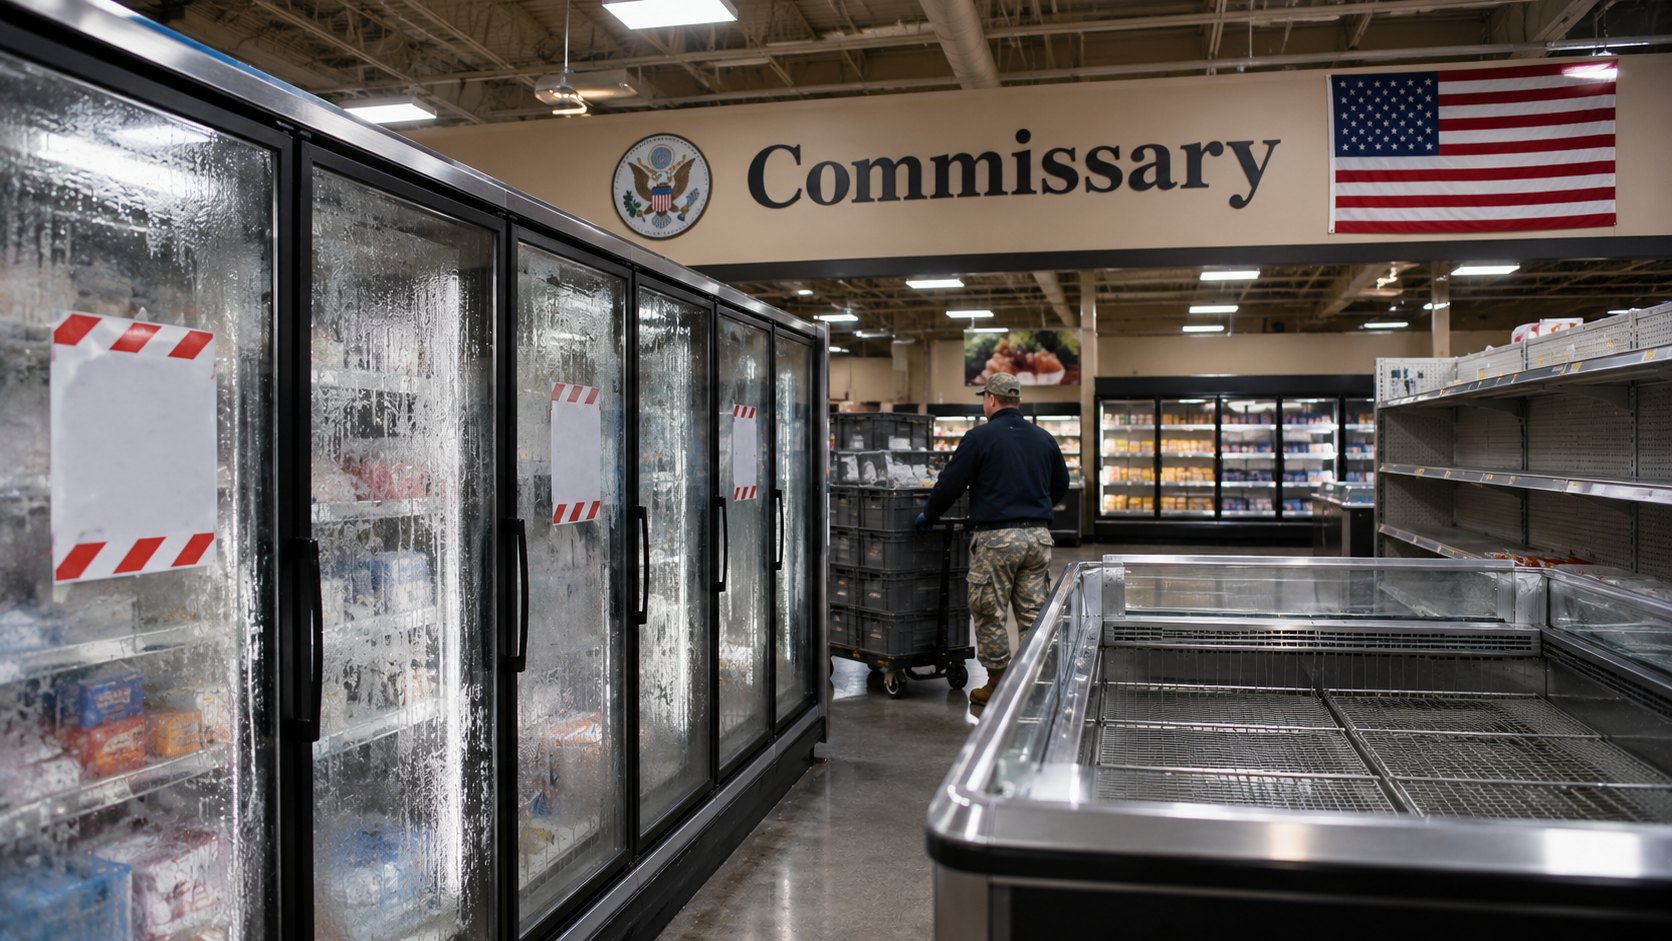
El Pentágono confirmó a Reuters que una unidad del Comando Cibernético colabora con otras agencias, y los investigadores hablan con sus pares franceses sobre las similitudes. No hay conclusiones oficiales sobre la causa de esas fallas ni sobre un vínculo con Europa.
Qué sigue
El software atacado en Francia era de la danesa Danfoss, según FoodNavigator; ninguna fuente consultada confirmó hasta ahora el proveedor en esta nueva ola. La firma de ciberseguridad Sekoia había detectado en octubre más de 2.700 sistemas de control de este tipo accesibles desde internet, unos 1.700 en Francia, y advertía sobre otros países europeos. Moelans sostuvo que una actualización de software no alcanza y que hacen falta cambios físicos, como conectar los equipos a una red segura. Falta conocer la magnitud de las pérdidas y el resultado de las investigaciones en Bruselas, París y Washington.
Comentarios
Participá con respeto. Los comentarios se publican al enviarlos.