El ciberataque a las heladeras de supermercados en Francia alcanzó al menos 300 locales de Intermarché y Netto; Les Mousquetaires estima pérdidas de «varias decenas de millones de euros»
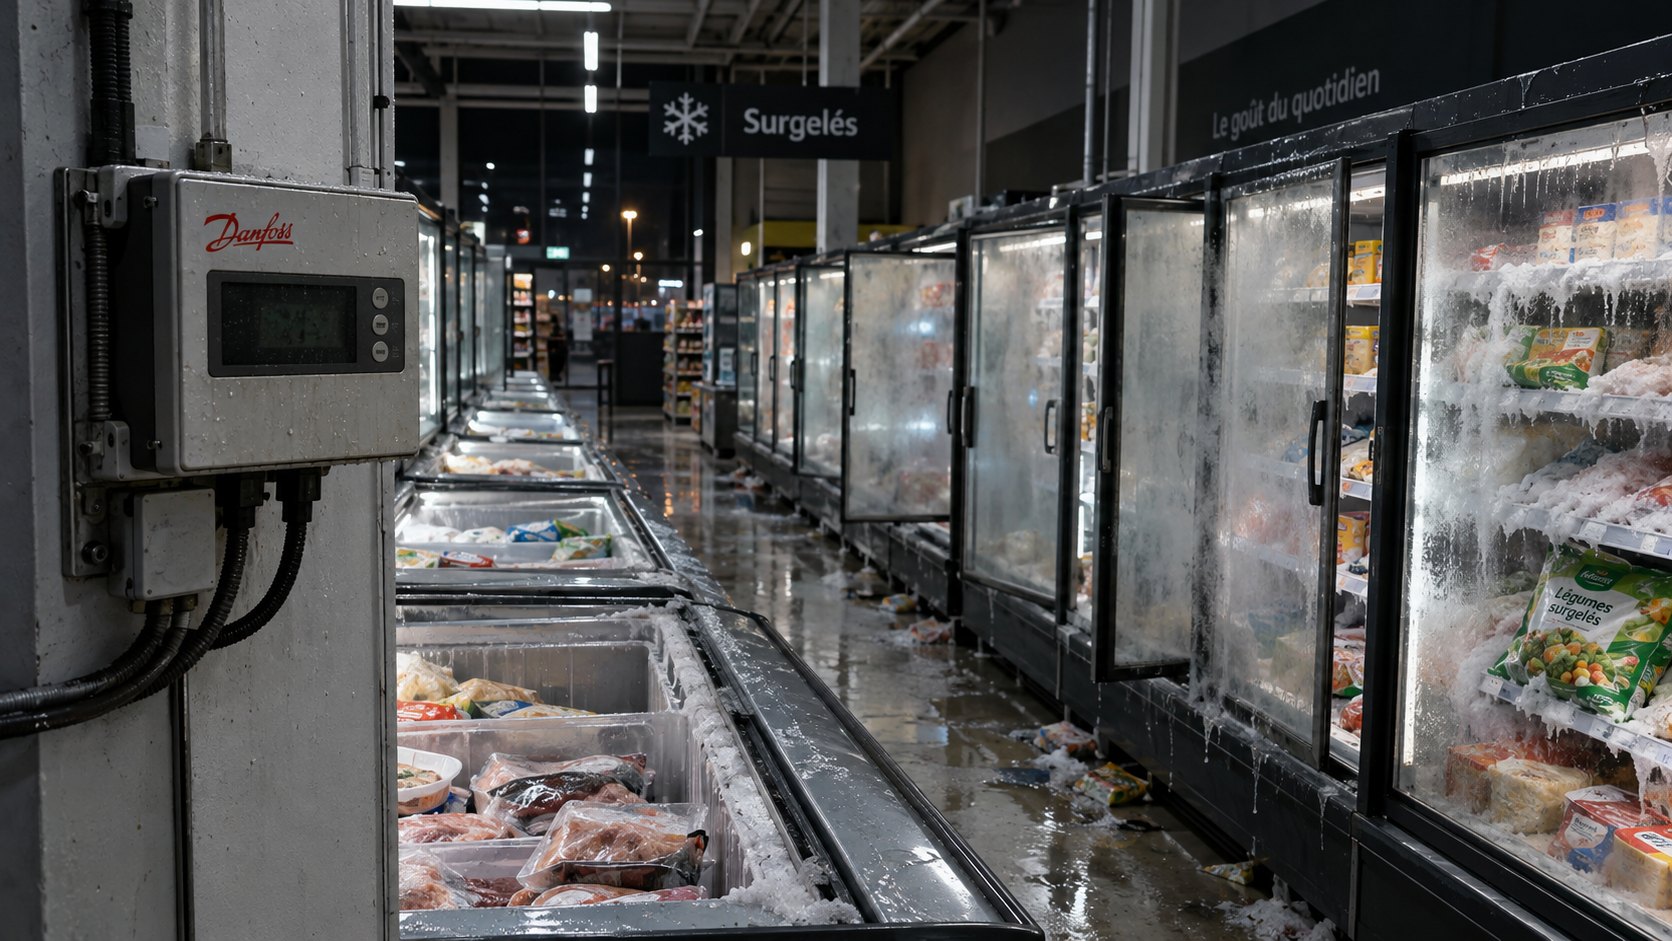
Intermarché y Netto informaron al menos 300 locales atacados, Coopérative U más de 100 y Carrefour 80. Un analista de Sekoia dijo a Reuters que vio incidentes también en España, Portugal, Polonia, Alemania y Bélgica. Danfoss apuntó a equipos antiguos sin actualizaciones. Nadie se atribuyó el ataque.
Actualización 13 de octubre, 07:12 ART: El ataque fue más amplio de lo que se informó el lunes. Al menos 300 locales de Intermarché o de su marca Netto fueron alcanzados, según comunicados del grupo Les Mousquetaires a la agencia AFP; el primer recuento de Reuters hablaba de unas 150. Coopérative U informó a AFP más de 100 locales afectados, mientras que su presidente, Dominique Schelcher, habló ante Reuters de 80 de sus cerca de 2.000 tiendas. Carrefour mantuvo su cifra de 80 supermercados, Monoprix reportó alrededor del 5% de su red y E.Leclerc, «varios» locales, según Reuters y Al Jazeera.
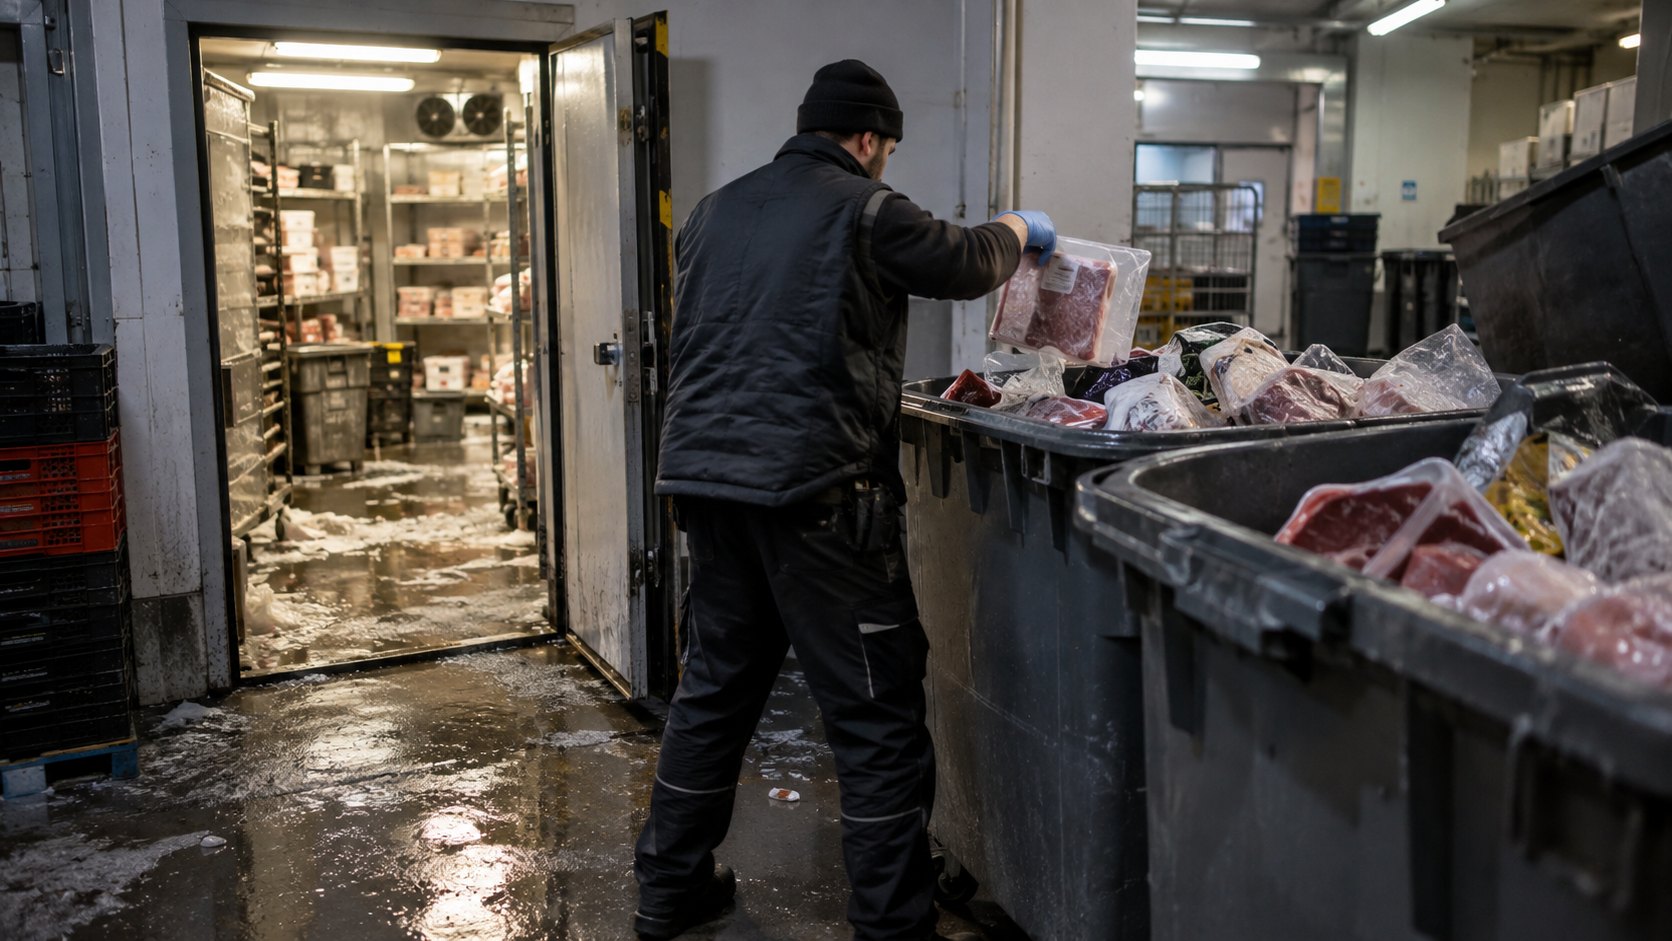
El presidente de Les Mousquetaires, Thierry Cotillard, dijo a BFMTV que las pérdidas del comercio minorista podrían llegar a «varias decenas de millones de euros» por un solo día; no es una cifra consolidada. Los locales afectados deben descartar todos los productos frescos y congelados, según Intermarché.
Félix Aimé, analista de la firma de ciberseguridad francesa Sekoia, dijo a Reuters que detectó incidentes también en España, Portugal, Polonia, Alemania y Bélgica; su alcance no está claro. Una fuente cercana a Lecornu dijo que otros países podrían estar afectados y que la ANSSI coordina con sus pares europeos. Danfoss dijo a AFP que la mayoría de los equipos afectados son productos antiguos que ya no reciben actualizaciones de software ni de seguridad, y mencionó en particular sus controladores AK-SM800 y AK-SC355. La federación francesa del comercio y la distribución (FCD) le pidió a Danfoss «total transparencia», según Al Jazeera. En agosto, el equipo Team82 de la firma Claroty había publicado fallas que permitían eludir la autenticación en controladores Danfoss AK-SM 800A, ya corregidas; no está confirmado que esa haya sido la vía del ataque. Sigue sin haber reivindicación ni detenidos.
Un ciberataque contra los sistemas de gestión de refrigeración de supermercados franceses, en la noche del domingo 11 al lunes 12 de octubre, elevó la temperatura de heladeras y congeladores hasta 50 °C durante horas en cientos de locales, provocó incendios y obligó a tirar mercadería, según la fiscalía de París, las cadenas afectadas y la agencia Reuters.
La fiscalía de París describió un ataque «de gran escala» que afecta «a heladeras conectadas de varias grandes cadenas de distribución alimentaria en toda Francia» y abrió una investigación para identificar a las víctimas y vincular el ataque con las pérdidas de alimentos y el inicio de incendios. El primer ministro, Sébastien Lecornu, ordenó a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) que investigue, según una persona de su oficina citada por Reuters.
Qué cadenas y cuántos locales
Les Mousquetaires, dueño de Intermarché, informó unas 150 tiendas afectadas, con equipos calentados a 50 °C durante seis horas, y descartó todos los alimentos alcanzados. Carrefour dijo que el ataque llegó a 80 de sus supermercados, aunque la mayoría de sus 6.000 tiendas no fue alcanzada. Coopérative U también resultó afectada: su presidente, Dominique Schelcher, escribió que atacar ese tipo de equipos «es de extrema gravedad y no tiene precedentes». El comisario europeo de Agricultura y Alimentación, Christophe Hansen, condenó el ataque y mencionó a Leclerc entre las víctimas.
Medios franceses hablaron de entre 250 y 350 locales afectados en total; esa cifra no fue confirmada oficialmente. Las primeras estimaciones de la prensa francesa ubicaron las pérdidas en torno a 300.000 euros, con la posibilidad de llegar a varios millones a escala nacional.
Cómo funcionó
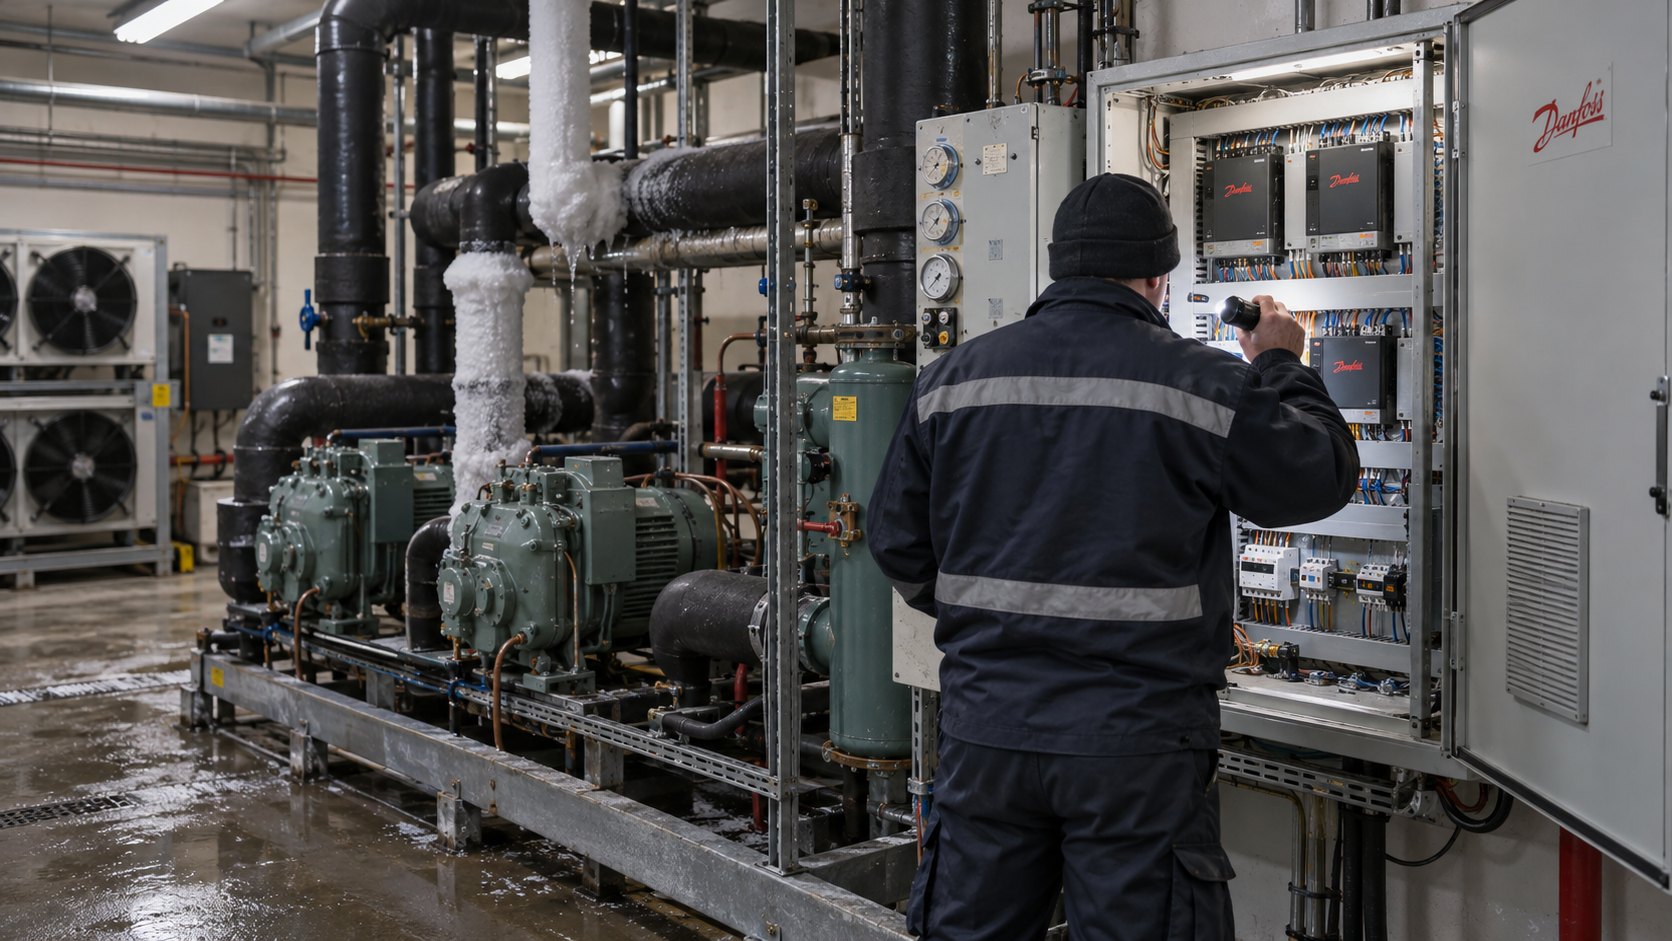
Los atacantes tomaron el control de controladores de refrigeración de la danesa Danfoss y forzaron de manera continua el ciclo de descongelamiento automático, que en condiciones normales funciona unas dos horas por día, según el diario La Dépêche. El resultado fue una ola de calor dentro de cámaras, vitrinas y congeladores.
Danfoss dijo estar «al tanto de incidentes en Francia que afectan a un número limitado de sistemas de gestión de refrigeración», que las unidades afectadas «funcionaban con firmware desactualizado» y que desde hace tiempo recomienda a sus clientes mantener los sistemas actualizados. Una fuente cercana a Lecornu dijo a Reuters que la ANSSI encontró una vulnerabilidad en un software provisto por Danfoss.
En mayo de 2025, la agencia de ciberseguridad de Estados Unidos (CISA) había advertido sobre una falla que permite eludir la autenticación (CVE-2025-41450) en los equipos Danfoss AK-SM 8xxA; no hay evidencia pública de que esa sea la vía usada en este ataque.
Lo que todavía no se sabe
Nadie se atribuyó el ataque y las autoridades no identificaron a los responsables ni el método exacto de ingreso. Ninguna fuente oficial mencionó el uso de inteligencia artificial. No hubo robo de datos: el daño fue la mercadería perdida, según la cobertura de la agencia AFP.
Por separado, Ahold Delhaize, dueña de Albert Heijn y Delhaize, desconectó el lunes algunos sistemas tras un «incidente de ciberseguridad» que afectó sitios web, entregas a domicilio, etiquetas electrónicas de precios y programas de fidelidad en los Países Bajos y Bélgica. No hay evidencia de que ese episodio esté vinculado con el ataque en Francia.
Por qué importa
El ataque no buscó datos sino un efecto físico: sacar de servicio la cadena de frío de grandes cadenas de alimentos, con riesgo sanitario y de incendio. Pone en foco a los equipos industriales conectados a internet que siguen funcionando con software viejo. Qué sigue: las conclusiones de la ANSSI y de la fiscalía, y las actualizaciones de Danfoss para sus clientes.
Fuentes: Reuters (vía Cyprus Mail), BleepingComputer, Tom's Hardware (con La Dépêche y NOS), Boursorama (AFP), Quartz, AFP (vía CBS News), Al Jazeera, Le1 (con Reuters y BFMTV), Cybernews.
Comentarios
Participá con respeto. Los comentarios se publican al enviarlos.