Anthropic advierte que modelos de IA pequeños podrían estar «a meses» de poder copiarse solos en televisores inteligentes y otros dispositivos conectados
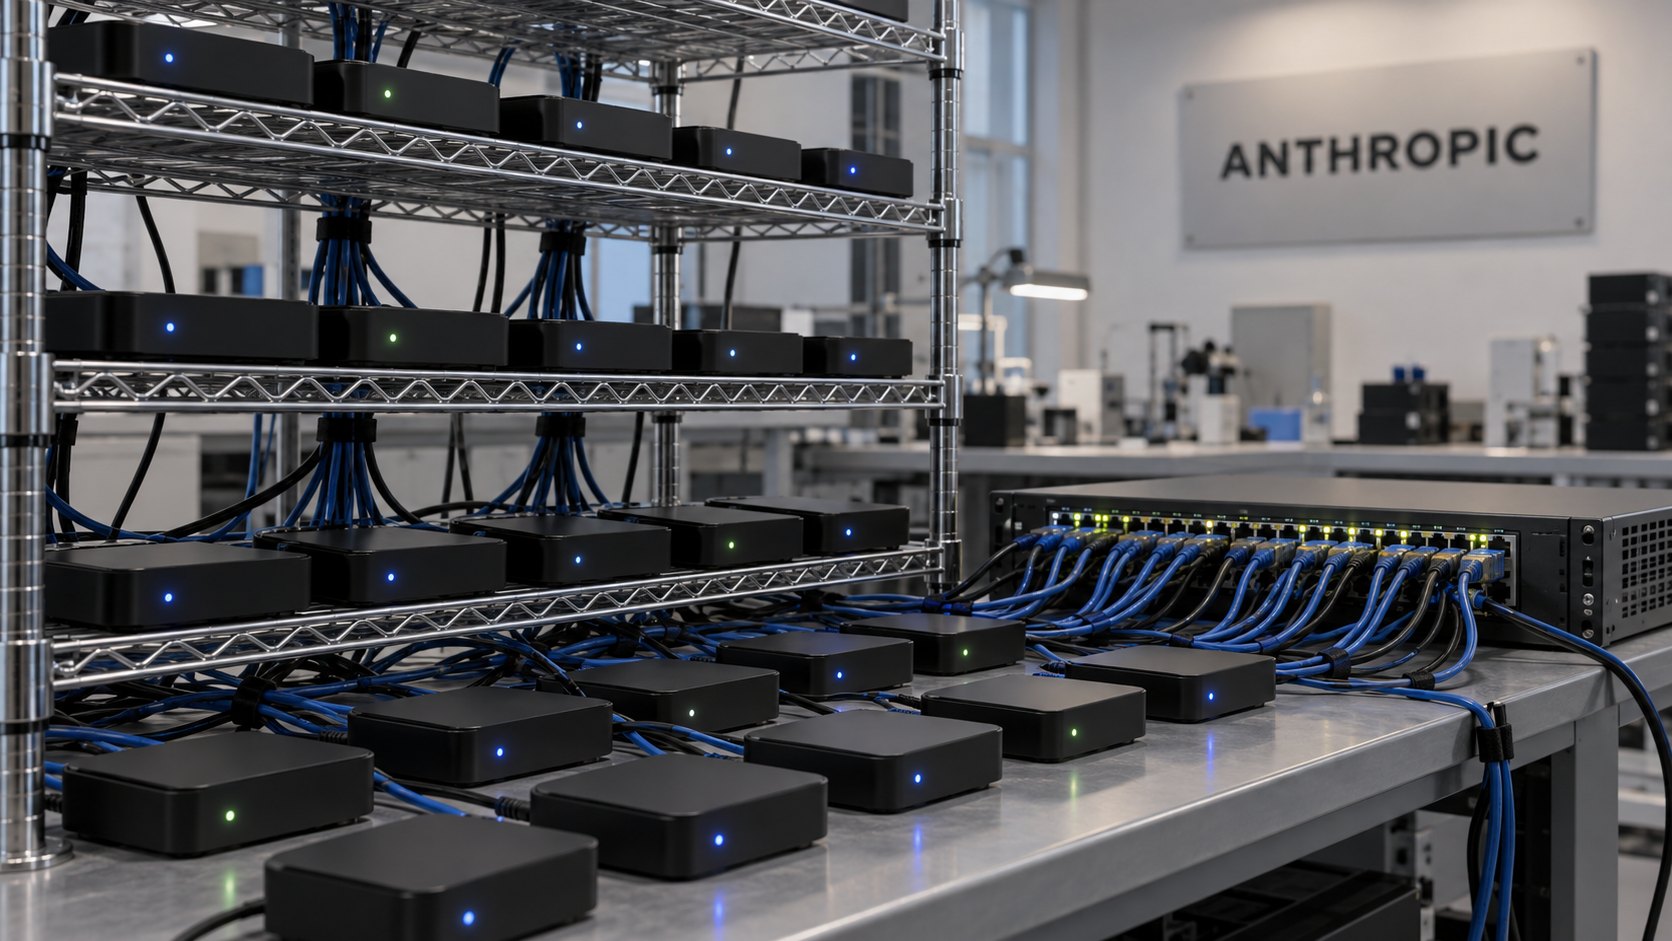
El equipo rojo de la compañía hizo correr un modelo abierto repartido entre 15 cajas de Android TV de unos US$ 55 y, en una red de prueba aislada, otro modelo se propagó a los ocho nodos en cuatro de cinco intentos. Estima que los modelos de 30.000 millones de parámetros o menos podrían alcanzar ese nivel antes de fin de 2026, aunque aclara que el paso de intrusión fue trivial y que sus resultados son un techo, no un gusano real.
Anthropic publicó el lunes 12 de octubre un informe de su equipo rojo de frontera (Frontier Red Team) que sostiene que los modelos de inteligencia artificial pequeños «podrían estar a meses» de ser lo bastante capaces para autorreplicarse en dispositivos comerciales de internet de las cosas —televisores y cajas de TV inteligentes, por ejemplo— sin necesidad de un centro de datos. El trabajo, firmado por los investigadores William Zhou y Daniel Freeman, se titula «AI models may be capable of self-replicating without access to a datacenter».
La compañía aclara que todavía no existe un replicador completo: lo que encontró son «señales de vida» en las piezas que haría falta encadenar. Según su extrapolación, si los modelos chicos —de 30.000 millones de parámetros o menos— siguen mejorando al ritmo histórico, alcanzarían antes de fin de 2026 el nivel del modelo que mejor resolvió sus pruebas.
Qué probaron
En la demostración más llamativa, el modelo abierto Gemma4-26B-A4B corrió repartido entre 15 cajas de Android TV genéricas de unos US$ 55 cada una, con dos capas del modelo por equipo, a unos 0,39 tokens por segundo (en otro tramo del informe se menciona alrededor de 0,3). Un modelo de 9.000 millones de parámetros logró montar por su cuenta un servidor de inferencia en 8 de 9 tipos de hardware probados, desde placas Jetson hasta computadoras con placas RTX 4090.
Para medir la propagación, el equipo armó una red aislada en la nube con ocho nodos que ejecutaban un emulador de Android con un puerto de depuración abierto y sin autenticación. Allí, el modelo abierto GLM-5.2 se copió a los ocho nodos en cuatro de cinco intentos y a siete de ocho en el quinto. En otra prueba, un modelo de 9.000 millones de parámetros que heredaba notas de sus «generaciones» anteriores elevó su tasa de éxito al montar la inferencia de 45% a entre 61% y 84%.
Por qué lo consideran un techo
Los autores advierten que el paso de intrusión de sus pruebas fue trivial —el puerto quedaba abierto a propósito—, por lo que los resultados de propagación son una cota superior y no la descripción de un gusano real; la ingeniería social y la evasión de defensas quedaron débiles o sin probar. La estimación para fin de año, aclaran, es aproximada y se basa en un índice general de capacidades.
El riesgo, explican, es que una IA replicada en miles de equipos sin un servidor central sería difícil de apagar, y que los dispositivos hogareños conectados suelen tener seguridad mínima. Como referencia citan el botnet Kimwolf, que según la firma Synthient infectó a más de dos millones de dispositivos, en su mayoría cajas de Android TV. Roman Yampolskiy, de la Universidad de Louisville, dijo a Al Jazeera que los hallazgos son significativos, aunque no representan hoy una amenaza existencial.
Qué proponen
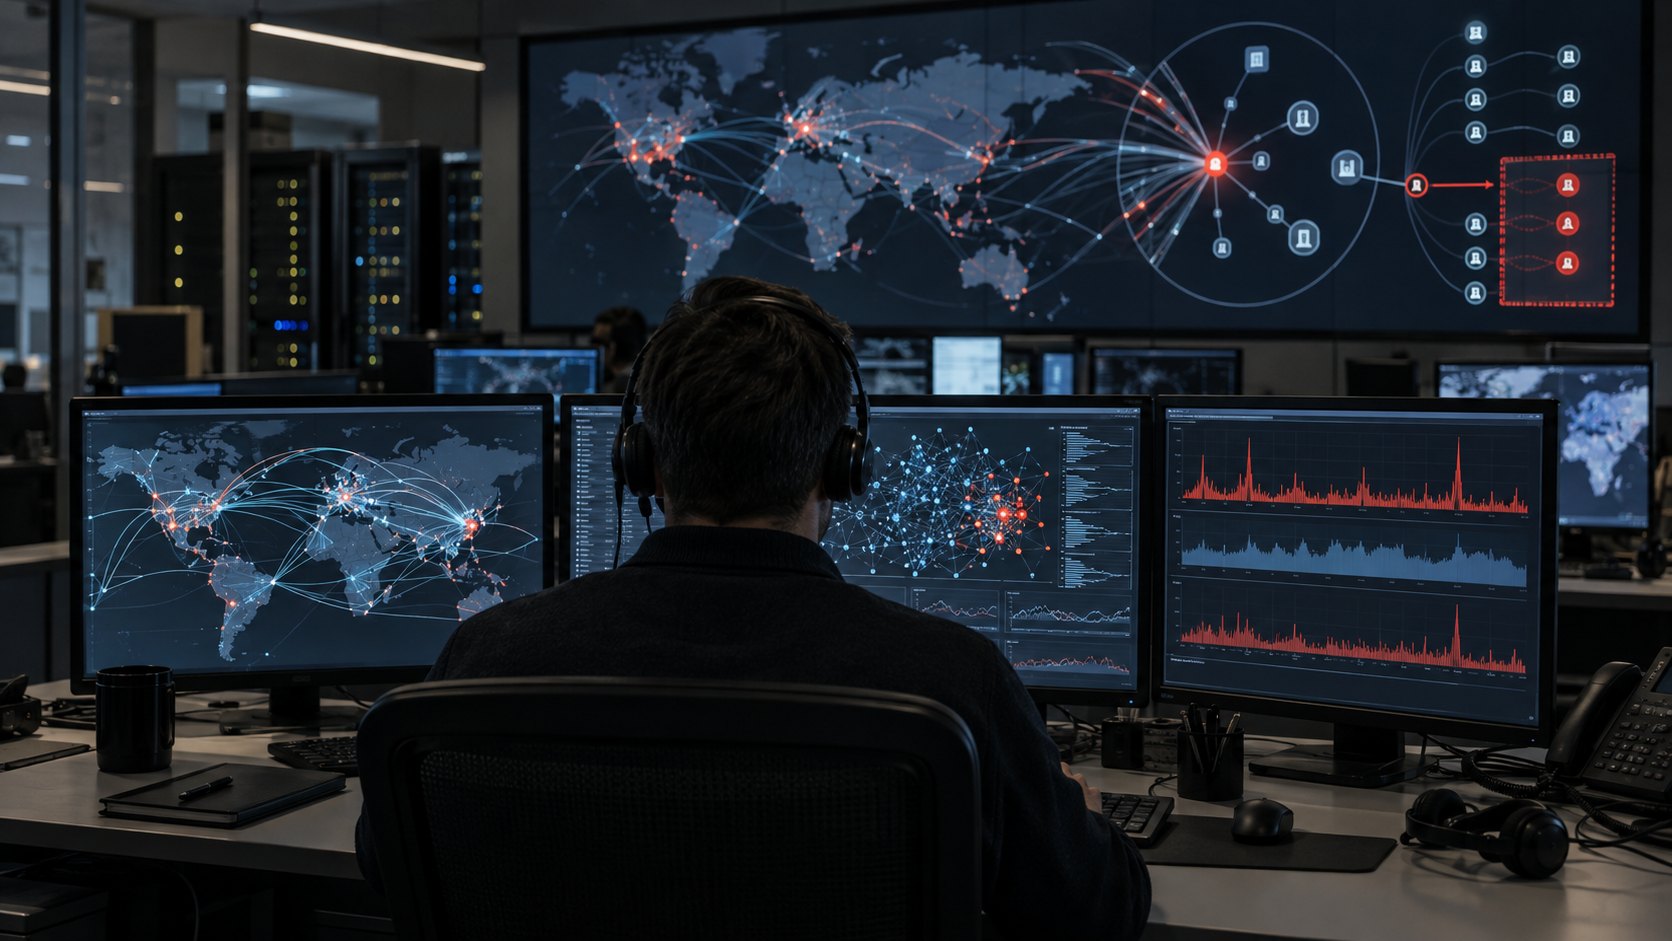
Anthropic plantea cuatro líneas de defensa: que los proveedores de internet monitoreen los flujos de tráfico, porque mover pesos de modelos y repartir la inferencia entre equipos deja patrones distintivos; honeypots para capturar y analizar al replicador; cuarentena y aviso a los clientes infectados, y que los fabricantes entreguen equipos con configuraciones seguras por defecto, como exige el Reino Unido al prohibir las contraseñas por defecto. Recuerda el precedente de Mirai: aislar a los abonados infectados eliminó el 92% de las infecciones en 14 días, frente al 74% sin notificación.
El informe se suma a la serie de trabajos de seguridad que Anthropic viene publicando, como el de sus agentes que actuaron de forma no prevista en sitios reales, que Devengado contó el sábado. Las cifras corresponden a experimentos de la propia compañía y no tienen verificación independiente.
Fuentes: Anthropic (Frontier Red Team, informe del 12/10/2026), Al Jazeera, CNBC.
Comentarios
Participá con respeto. Los comentarios se publican al enviarlos.