EE.UU. obtuvo permiso judicial para incautar o retener más de US$ 1.200 millones del robo a Binance y desarmó «FaceStealer», el esquema norcoreano de videollamadas falsas que se llevó US$ 400 millones
El Departamento de Justicia dice que, entre el Gobierno y empresas privadas, ya se congelaron más de US$ 2.700 millones de los más de US$ 6.000 millones que robó en octubre TraderTraitor, un grupo del ejército norcoreano según el FBI. Además, incautó la infraestructura en la nube de una campaña que usaba videos grabados a víctimas anteriores y deepfakes para instalar malware.
El Departamento de Justicia de Estados Unidos anunció el jueves 12 de noviembre que obtuvo autorización judicial para incautar o retener más de US$ 1.200 millones en criptomonedas robadas a Binance, el mayor exchange del mundo, en el ataque del 29 de octubre. Según el comunicado oficial, los esfuerzos conjuntos del Gobierno y del sector privado ya lograron congelar más de US$ 2.700 millones de lo robado, y los US$ 1.200 millones con orden judicial son parte de ese total.
El FBI atribuye el robo, de más de US$ 6.000 millones, a TraderTraitor, un grupo al que el Departamento de Justicia describe como integrado por miembros del ejército de Corea del Norte. Es considerado el mayor robo de criptomonedas de la historia. Binance había cifrado el faltante en US$ 6.340 millones y dijo que ya repuso el 98% a sus clientes; Devengado siguió el caso desde el primer día.
Qué significa la incautación. Que la Justicia autorice incautar o retener los fondos no equivale a devolverlos. En estos casos, explicó AP, el Gobierno suele presentar un reclamo de decomiso ante un juez, que después determina quién tiene un derecho legítimo sobre lo recuperado. El Departamento de Justicia aclaró que el rastreo, el congelamiento y el decomiso siguen abiertos porque los hackers continúan lavando los activos a través de puentes entre redes, mezcladores y exchanges. La semana pasada el FBI, junto con el Servicio Secreto y la división de investigaciones del IRS, emitió una alerta que pide a las plataformas bloquear operaciones con las direcciones que usa TraderTraitor.
«La División Penal y nuestros socios fueron clave para congelar de inmediato miles de millones de dólares en activos robados a Binance antes de que quedaran fuera del alcance de la ley», dijo el fiscal general adjunto A. Tysen Duva, que sostuvo que así se frenó «cerca de la mitad» del robo. «El régimen norcoreano depende de las ganancias del robo de criptomonedas a gran escala para financiar su programa ilícito de armas», agregó Brett Leatherman, director de operaciones de la rama cibernética del FBI.
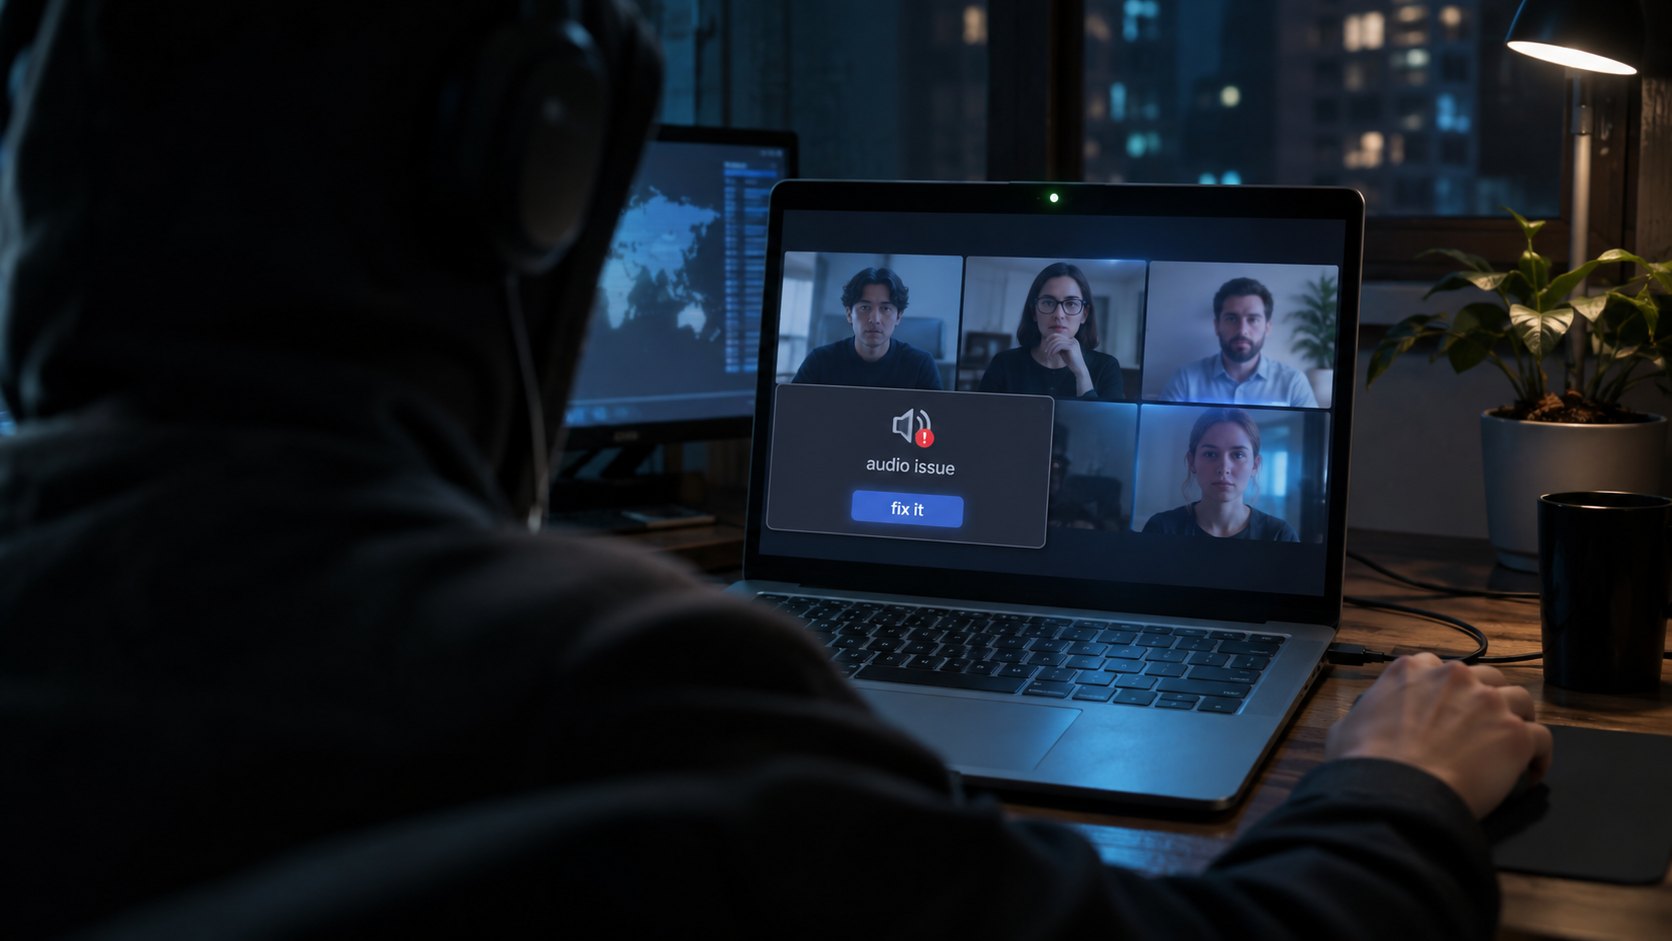
FaceStealer, la otra operación. En el mismo anuncio, la fiscalía del Distrito Central de California informó que el FBI incautó la infraestructura en la nube de un esquema de ingeniería social norcoreano al que bautizó «FaceStealer», con el que, según la oficina, los hackers robaron más de US$ 400 millones en los últimos 18 meses. El Departamento de Justicia lo vincula con grupos conocidos como Sapphire Sleet, BlueNoroff o APT38.
El mecanismo, según el comunicado: los atacantes invitan a la víctima a una videollamada desde la cuenta robada de un contacto suyo. Durante la reunión muestran videos grabados de víctimas anteriores que el objetivo conoce, para simular que hay personas de confianza conectadas, y en algunos casos usan deepfakes de figuras conocidas del mundo cripto. Mientras tanto graban la webcam del nuevo objetivo. Después inventan una falla técnica —por ejemplo, que no se lo escucha— y le pasan un enlace o una instrucción para «arreglarla», que en realidad instala malware. Con la computadora comprometida, roban criptomonedas o usan sus accesos; en varios casos, meses o más de un año después del primer contacto. Por orden judicial, el FBI incautó más de 900 videos de webcam de víctimas.
El riesgo para el software abierto. El FBI advirtió que la campaña ya no apunta sólo a quienes trabajan en cripto, sino también a desarrolladores y mantenedores de software de código abierto, para tomar sus cuentas de repositorios y preparar ataques a la cadena de suministro de software. Un agente del FBI le dijo a The Record que no está claro si FaceStealer fue uno de los métodos usados para entrar a Binance; la propia empresa había atribuido el acceso a un instalador adulterado y a entrevistas de trabajo falsas. El FBI publicó un informe con recomendaciones y abrió un sitio con información para víctimas.
Qué sigue. Si se comparan las cifras oficiales, más de US$ 3.000 millones del robo siguen sin congelar, y el destino de lo incautado dependerá de los procesos de decomiso. Washington acusa desde hace años a Pyongyang de financiar su programa de armas con robos de criptomonedas; Corea del Norte negó haber atacado a Binance, según Reuters.
Comentarios
Participá con respeto. Los comentarios se publican al enviarlos.